
搜索到
1
篇与
的结果
-
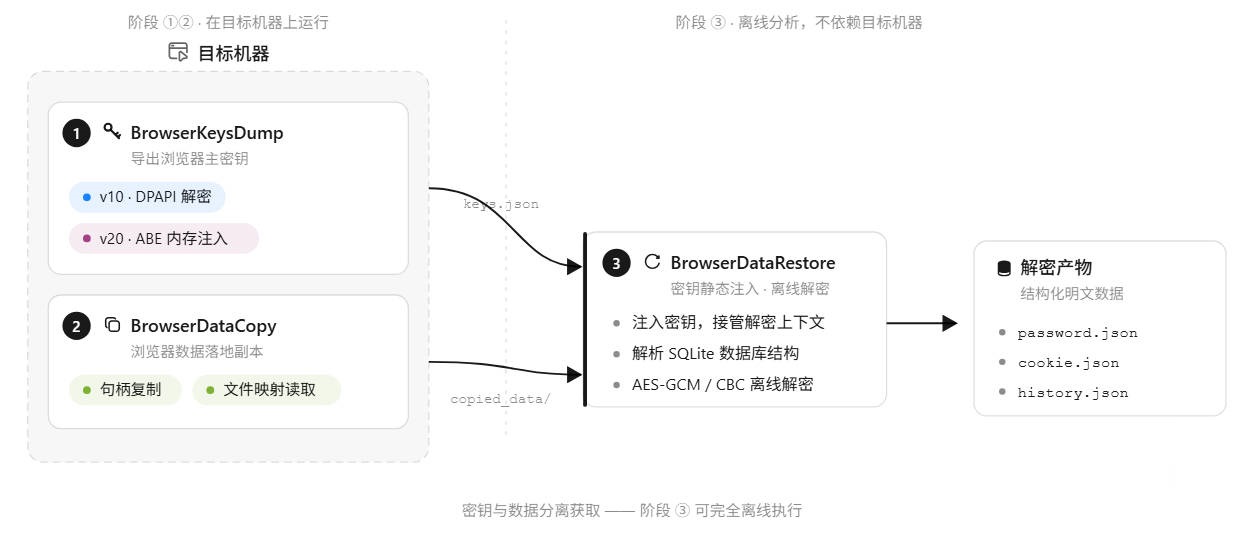
 针对浏览器Cookie和密码提取的免杀研究 本文首发于国家网络空间安全云社区,作者AabyssZG1# 概述在实战攻防对抗的过程中,面对的不仅仅只有服务器,还有内网海量的个人主机。而浏览器又作为个人主机重要的日常工作、运维以及娱乐的软件,保存了许多重要网站凭据(如堡垒机、云管理平台、企业面板、OA后台等)。在实际内网渗透过程中,拿到个人主机的权限(如钓鱼、域控下发)后,个人主机大部分还无法操控鼠标(无RDP服务且会引发目标警觉)以及安装终端防护软件,如何无痕实现针对浏览器中保存的Cookie和账户密码的提取和还原,便成为内网渗透必不可少的一环。最近就有一个黑暗大门的群友找到我,表示最近在内网渗透过程中,有个重要的凭据存在运维的浏览器中,而目标账号密码又有2FA验证,只能提取Cookie尝试,而该机器上面又安装了EDR,尝试寻找并魔改了一些开源项目都被EDR拦截,想要找我来实现这一个目的。接到这一个需求后,我自己也在逐步摸索,最终我通过Golang搞定了:BrowserDataOut 是一套面向 Chromium 系浏览器(Chrome、Edge、Brave、Opera、360、QQ 等)数据取证/恢复的 Windows 工具链,由三个独立可编译的 Go 项目组成。项目角色一句话说明BrowserKeysDump采集密钥在目标机器上导出浏览器主密钥(v10/v20)为 keys.jsonBrowserDataCopy采集数据浏览器运行期间复制被独占锁定的 Cookies、Login Data 等关键文件BrowserDataRestore离线解密用 keys.json 在任意机器上解密复制的数据,输出分类 JSON本项目已经提供给不少群友用作测试,目前已经能够稳定在多个杀软和EDR环境下开展作业,如360、火绒、深信服EDR等等。三个项目解耦、可独立运行,通过统一的数据格式(keys.json + archive 目录布局)无缝衔接,形成一条完整链路:核心思想是 "密钥与数据分离采集,解密在任意机器完成":密钥(v10 DPAPI / v20 ABE)都绑定在原机器上,必须在原机器导出;数据文件(SQLite / JSON)可能被运行中的浏览器独占锁定,需要用特殊手段复制出来;解密只依赖"密钥 + 数据",两者同源即可在分析机离线完成。本项目工具涉及的技术栈如下:注:本文为笔者在实战过程中写出的随笔,部分思维导图和技术结论出自Kimi大模型,如有错误或者疏漏,欢迎各位师傅指正!